
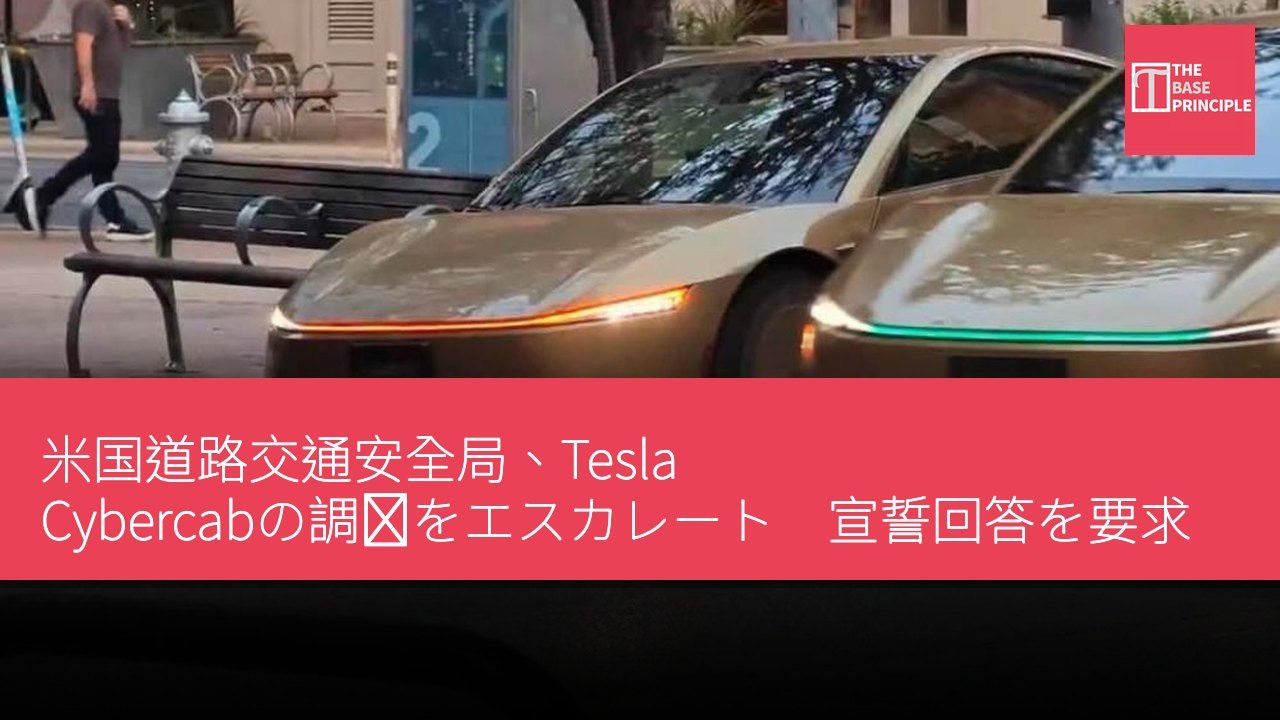
- NHTSAはTeslaに対し、回答の真正性を証明するための宣誓回答を要求している。
- 特別命令はTeslaに対し、Cybercabの自己認証における判断根拠の説明を求めている。
- Cybercabの設計には具体的な脆弱性が存在し、NHTSAが詳細な質問を行っている。
- 認証に欠陥が認められた場合、Teslaは巨額の民事罰金のリスクに直面する可能性がある。
NHTSAの調査要求
Teslaratiは最初の照会が出された時点で報じており、NHTSAはTeslaに対し、ステアリングホイール、ペダル、リアビューミラーを恒久的に搭載していない車両が、連邦自動車安全基準に適合していることをどのように認証したかを把握したいと考えていた。特別命令は別種のツールであり、事実調査を法的拘束力のある要求へと転換するものであり、NHTSAが2023年にTeslaのAutopilot調査で使用したのと同じ仕組みである。 21項目の要求の中には、Cybercabの設計における具体的な脆弱性を対象とするものが複数含まれる。その一つは、Teslaが認証の補助を目的として、いかなる時点でも一時的に装着した人力の制御装置を使用したことがあるか、もし使用した場合、どの基準にその装置が依拠していたかを尋ねるものだ。別の項目は既存の規則を直接引用している。「サービスブレーキは足元操作によって起動されなければならない」。しかし、Cybercabにはフットペダルがない。NHTSAは、Cybercabが同要件をいかにして満たしているのか、また7月にZooxが第555条に基づき取得した免除と同様の免除を受けずに、いかにして法令遵守を達成したのかについて詳細な説明を求めている。
潜在的な法的リスク
この命令は、Cybercabが安全ではない、あるいはTeslaが規則を破ったと断定するものではない。Teslaに対し、車両を自己認証する際に行った判断の根拠について、宣誓のもとで説明するよう求めるものだ。この区別は重要だが、露出しているリスクもまた無視できない。Motor1の報道によれば、NHTSAが最終的に認証に欠陥があると判断した場合、民事罰金のリスクは最大1.39億ドルに達する可能性があり、さらに虚偽の宣誓供述による刑事責任も問われ得る。 Teslaは、回答への対応方針を公には明らかにしていない。
9月30日の期限が迫る中でも、CybercabはRobotaxiアプリを通じてオースティンで乗客を輸送し続けており、Teslaは同車両の事業範囲を拡大し続けている。特別命令はこれらの活動を停止させるものではなく、Teslaに対し、認証の論拠を文書化し、同社上級幹部の氏名を添えて提出すべき期日を設定するものである。
Tesla Cybercab認証が直面する法的課題
NHTSAによるTesla Cybercabの調査が宣誓回答要求の段階までエスカレートしたことは、自動運転技術の安全性に対する深い懸念を反映している。特別命令はTeslaに対し、従来の制御装置を備えない状態で安全基準をどのように満たしたのかの説明を求めており、規制当局による新技術への監督強化を示す。これはTeslaの事業運営に関わるだけでなく、自動運転車全体の法令遵守と安全性に影響を及ぼし、業界全体における安全基準に関する議論と再考をさらに促す可能性がある。